O KONFERENCJI
Obecne wyzwania cyberbezpieczeństwa
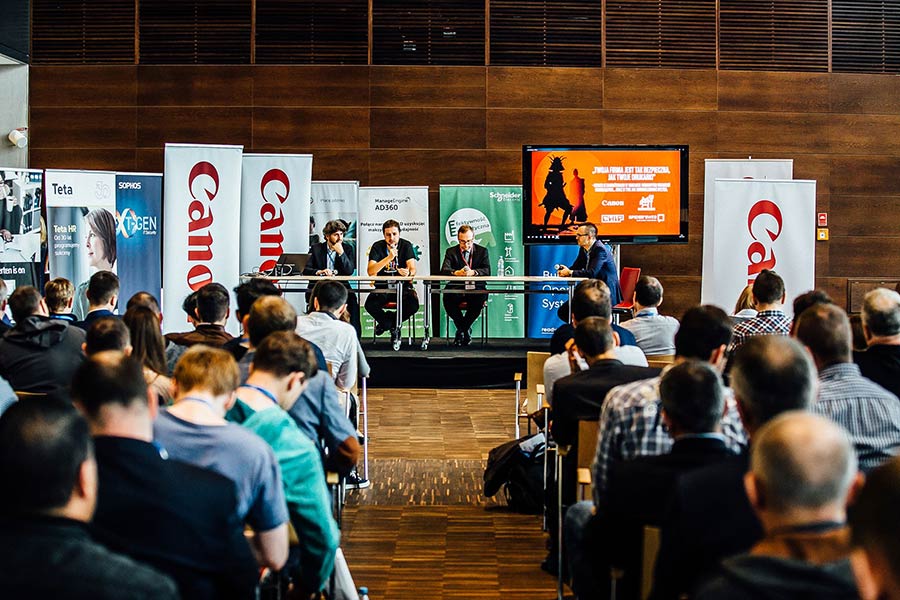
Wydarzenie IT Security Trends to wyjątkowa okazja do pogłębienia swojej wiedzy i spostrzeżeń w zakresie najnowszych trendów bezpieczeństwa oraz ich funkcjonowania w organizacji. Rozwój nowoczesnych technologii jest obecnie globalny i niezwykle szybki. Wywiera duży wpływ na bezpieczeństwo firm oraz instytucji. Celem utrzymania odpowiedniego poziomu bezpieczeństwa, przedsiębiorstwo musi chronić swoje zasoby przed cyber atakami, kradzieżą danych, awariami, a jednocześnie zwiększać dostępność danych i aplikacji. To trudne zadanie i wymaga odpowiednich narzędzi, wiedzy i kwalifikacji.
Podczas konferencji zostaną poruszone obecne zagrożenia oraz złożone regulacje prawne związane z ochroną danych.
Prelegenci
Michał Kurek
KPMG Advisory
Karol Wodecki
STANDARD CHARTERED BANK AG
Szymon Fojna
BTC
Maciej Kuranc
Bird & Bird
AGENDA
Bezpieczeństwo w dobie cyfrowej transformacji
9:25-9:30
Rozpoczęcie konferencji
9:30 -10:00
Budowanie cyberodporności w dobie rewolucji AI
Budowanie cyberodporności staje się dziś krytycznym wyzwaniem, szczególnie w dobie dynamicznego rozwoju sztucznej inteligencji. W trakcie prezentacji obydwa zagadnienia zostaną omówione przez pryzmat poświęconych im wyników dwóch ostatnich edycji Barometru Cyberbezpieczeństwa KPMG. Przedstawione zostaną praktyczne rekomendacje wychodzące naprzeciw dzisiejszym cyberzagrożeniom.
10:00 -10:30
Zarządzanie IT w erze chmury: jak eAuditor Cloud przyspiesza transformację cyfrową i wzmacnia odporność biznesu w 2026 roku
W erze dynamicznej transformacji cyfrowej skuteczne zarządzanie infrastrukturą IT oraz zapewnienie odporności biznesowej stają się kluczowymi priorytetami dla współczesnych organizacji. Prezentacja rozwiązania eAuditor Cloud pokaże, jak nowoczesne narzędzia chmurowe przyspieszają procesy cyfryzacji i optymalizują kontrolę nad zasobami technologicznymi przedsiębiorstwa. Uczestnicy dowiedzą się, w jaki sposób innowacyjne podejście do audytu zwiększa bezpieczeństwo danych oraz wspiera stabilny rozwój biznesu w 2026 roku.
10:20 -10:50
Wdrażanie rozwiązań opartych o sztuczną inteligencję a compliance i bezpieczeństwo (AI Act, NIS 2, RODO)
W dobie dynamicznego rozwoju technologii sztucznej inteligencji (AI) na różnych płaszczyznach biznesu, konieczność zgodności z regulacjami unijnymi nabiera kluczowego znaczenia. Wdrażanie rozwiązań AI wymaga nie tylko zrozumienia potencjału tych technologii, ale także spełnienia szeregu wymagań prawnych i proceduralnych, aby zapewnić zgodność z przepisami takimi jak AI Act, NIS 2 oraz RODO. Niniejsza prezentacja przedstawi wpływ wdrażania rozwiązań sztucznej inteligencji wobec wybranych wymagań AI Act, RODO i NIS 2. Prezentacja skupi się na identyfikacji kluczowych wyzwań związanych z wdrażaniem AI, analizie ryzyka, a także na praktycznych wskazkówkach, które organizacje mogą podjąć, aby z sukcesem wprowadzać te technologie, jednocześnie pozostając zgodnymi z przepisami unijnymi.
10:50 -11:00
Przerwa
11:00 -11:30
Plany awaryjne i zarządzanie kryzysowe infrastrukturą IT
1. Wymogi prawne
2. Business Continuity Management – kluczowe zagadnienia
3. Struktura kryzysowa
4. Testowanie
5. Podsumowanie
11:30 -12:00

Aktualne trendy prawne i biznesowe w cyberbezpieczeństwie
Rok 2025 to rok zmian regulacyjnych, nie tylko w Europie, ale też w USA i na świecie. Zmiany te będą wymagały najwyższej uwagi ze strony dyrektorów ds. bezpieczeństwa informacji (CISO) poruszających się w ciągle zmieniającym się otoczeniu geopolitycznym. CISOs powinni myśleć globalnie, jeśli chodzi o regulacje cybernetyczne, a jest to konieczne dla przedsiębiorstw z klientami na całym świecie. W trakcie wystąpienia Pani Beata Marek omówi aktualne zmiany prawne w ujęciu globalnym oraz aktualizacje standardów, a także to w jaki sposób organizacje powinny się przygotować, w tym w szczególności jak powinny rozmawiać biznes i cyberbezpieczeństwo.
12:00 -12:10
Przerwa
12:10 -12:40
Dyrektywa NIS 2 i nowelizacja UKSC – nowe ramy dla cyberbezpieczeństwa
12:40 -13:10
Fałszywe inwestycje - czym są i kto za tym wszystkim stoi?
13:10